

Privacytoetsing van toepassingen met kunstmatige intelligentie
- View
“Wildgroei aan pilots zonder privacytoetsing” is de centrale waarschuwing van de Functionaris Gegevensbescherming in de casus. Bij de Belastingdienst worden toepassingen met kunstmatige intelligentie kennelijk beproefd zonder dat de privacygevolgen vooraf consequent zijn beoordeeld. Daardoor ontstaat niet alleen een inhoudelijk privacyvraagstuk: ook de wettelijke termijnen komen onder druk te staan. Deze les onderzoekt hoe gebrekkige toetsing, onvoldoende aansluiting van OneTrust op landelijke kaders en handmatige dossiersamenstelling elkaar versterken. Vervolgens komt het voorstel voor een centrale kennislaag aan bod als mogelijke basis voor consistente vastlegging en besluitvorming.
Privacytoetsing vóór de wildgroei ontstaat
Binnen de onderzochte directie ligt het zwaartepunt op DPIA-audits van AI-toepassingen. Een DPIA is een gegevensbeschermingseffectbeoordeling: een beoordeling van de gevolgen die een toepassing kan hebben voor de bescherming van gegevens. De bron beschrijft niet hoe zo’n beoordeling inhoudelijk moet worden uitgevoerd, maar maakt wel duidelijk dat privacytoetsing een herkenbaar onderdeel van het beoordelingsproces moet zijn.
Het primaire knelpunt is dat bij de Belastingdienst een wildgroei aan AI-pilots ontstaat zonder voorafgaande privacytoetsing. Het woord wildgroei wijst erop dat het niet om één geïsoleerd proefproject gaat. Meerdere pilots ontstaan naast elkaar, terwijl een gemeenschappelijke of consequent toegepaste toets ontbreekt.
Daardoor verschuift de privacybeoordeling naar een later moment. De organisatie moet dan achteraf reconstrueren:
-
welke AI-pilots bestaan;
-
welke pilots wel of niet zijn getoetst;
-
welke privacybesluiten zijn genomen;
-
en waarop die besluiten zijn gebaseerd.
De bron geeft geen inhoudelijk oordeel over afzonderlijke AI-toepassingen. Het vastgestelde probleem is procesmatig: pilots kunnen zich ontwikkelen zonder dat privacytoetsing vooraf aantoonbaar is ingebouwd.
Wanneer OneTrust niet aansluit op landelijke kaders
Voor de ondersteuning van de privacybeoordeling wordt OneTrust genoemd. Volgens de Functionaris Gegevensbescherming sluit dit systeem niet goed aan op de landelijke kaders. De bron specificeert niet welke onderdelen van die kaders ontbreken. Daarom kan niet worden geconcludeerd dat OneTrust op zichzelf onbruikbaar is. Wel is duidelijk dat de gebrekkige aansluiting extra werk veroorzaakt.
Wanneer een systeem en de vereiste kaders niet goed op elkaar aansluiten, kan de benodigde onderbouwing niet rechtstreeks of volledig in de normale werkwijze worden verwerkt. Ambtenaren moeten ontbrekende samenhang dan handmatig herstellen. In deze casus zijn zij 40% van hun tijd kwijt aan handmatige dossiersamenstelling.
Voor privacytoetsing van AI-pilots ontstaat daarmee de volgende keten:
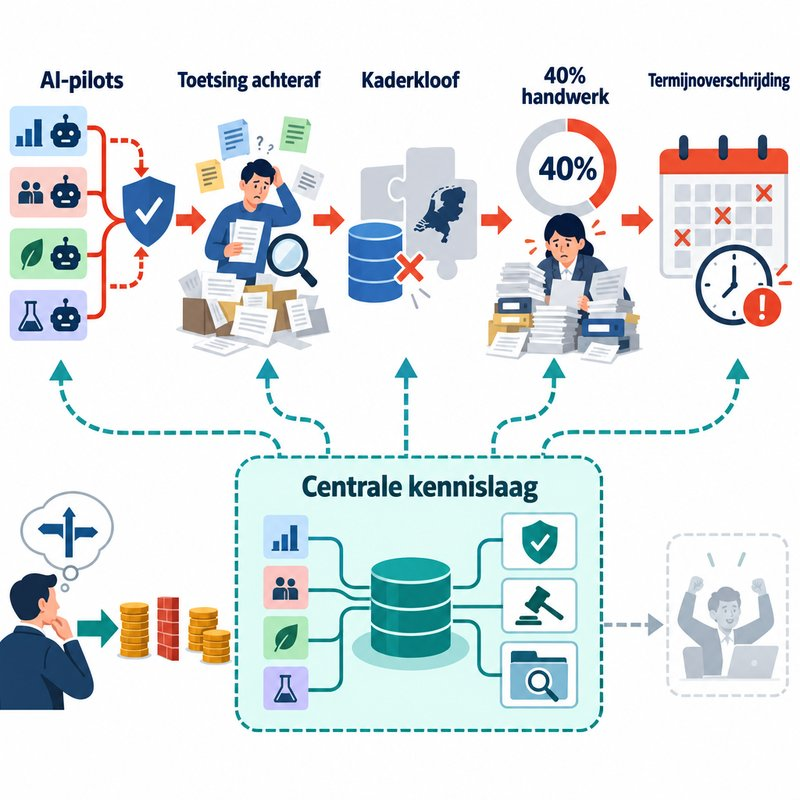
- Er starten verschillende AI-pilots zonder consistente voorafgaande privacytoetsing.
- De beoordeling en onderbouwing moeten alsnog worden verzameld.
- OneTrust ondersteunt de aansluiting op landelijke kaders onvoldoende.
- Ambtenaren stellen de benodigde dossiers daarom handmatig samen.
- De grote administratieve belasting draagt bij aan structurele overschrijding van termijnen.
Deze samenhang is belangrijk. Het knelpunt is niet uitsluitend “te veel pilots” en ook niet uitsluitend “een systeem dat niet goed aansluit”. De combinatie veroorzaakt het uitvoeringsprobleem. Meer pilots vergroten de hoeveelheid toetsingswerk, terwijl beperkte systeemondersteuning ervoor zorgt dat een groot deel van dat werk handmatig moet gebeuren.
Van privacydossier naar bestuurbaar besluit
Een privacytoets is pas bestuurlijk bruikbaar wanneer het bijbehorende dossier voldoende samenhang vertoont. Besluitvormers moeten kunnen zien dat een pilot is beoordeeld en welke onderbouwing bij het privacybesluit hoort. Juist die centrale samenhang ontbreekt wanneer pilots verspreid ontstaan en dossiers telkens handmatig moeten worden samengesteld.
In de casus ligt daarom een voorstel bij het managementteam om een centrale kennislaag in te richten. Voor dit privacyvraagstuk zou zo’n laag de centrale vastlegging van privacybesluiten en hun onderbouwingen moeten ondersteunen. De bron beschrijft geen technische inrichting en noemt evenmin een reeds gerealiseerd resultaat. Het gaat nadrukkelijk om een voorstel.
De mogelijke betekenis van de centrale kennislaag ligt in het verbinden van informatie die anders per pilot of dossier moet worden gezocht. Daarmee wordt het voorstel relevant voor drie onderdelen van de privacytoetsing:
-
het zichtbaar maken van de bestaande AI-pilots;
-
het bijeenbrengen van de bijbehorende privacybeoordelingen;
-
het herleidbaar vastleggen van besluiten en onderbouwingen.
De kennislaag vervangt de privacytoets niet. Zij moet vooral voorkomen dat de organisatie voor iedere beoordeling opnieuw informatie handmatig bij elkaar moet brengen.
Versnipperde budgetten blokkeren de verbetering
Hoewel het voorstel bij het managementteam ligt, stagneert de besluitvorming door versnipperde budgetten. Daarmee wordt het privacyprobleem ook een bestuurlijk vraagstuk. De Functionaris Gegevensbescherming signaleert de risico’s en de uitvoeringslast, maar de structurele oplossing vraagt om een besluit dat kennelijk meerdere budgetten raakt.
De situatie kent daardoor twee niveaus:
-
Operationeel: AI-pilots worden niet consequent vooraf getoetst, OneTrust sluit onvoldoende aan en dossiers worden handmatig samengesteld.
-
Bestuurlijk: het voorstel voor centrale kennisvoorziening komt niet verder doordat de benodigde budgetten versnipperd zijn.
Zolang op het bestuurlijke niveau geen besluit wordt genomen, blijft de uitvoeringsorganisatie afhankelijk van de bestaande werkwijze. De termijnoverschrijdingen en het verlies aan ambtelijke slagkracht kunnen daardoor voortduren.
De kern van de privacycasus
De casus laat één doorlopende lijn zien: ongecoördineerde AI-pilots leiden tot achterstallige privacytoetsing; de beperkte aansluiting van OneTrust op landelijke kaders vergroot het handmatige werk; dat werk beslaat 40% van de ambtelijke tijd en draagt bij aan structurele termijnoverschrijdingen. Een centrale kennislaag is voorgesteld om besluiten en onderbouwingen samenhangend vast te leggen, maar uitvoering daarvan is afhankelijk van besluitvorming over versnipperde budgetten.
Beoordeel de aanpak van AI-pilots
1. Diagnoseer de ontbrekende privacycontrole
Lees de volgende situatie:
Drie afdelingen starten ieder een AI-pilot. De pilots zijn afzonderlijk opgezet en pas na de start wordt gevraagd welke privacytoetsing heeft plaatsgevonden.
Beantwoord:
-
Welk knelpunt uit de casus herken je?
-
Welke informatie moet achteraf worden gereconstrueerd?
-
Waarom vergroot deze werkwijze de druk op de dossiersamenstelling?
-
Op welk moment had de privacytoetsing herkenbaar in het proces moeten zitten?
2. Breng de oorzaak-gevolgketen in kaart
Zet de volgende elementen in een logische volgorde en licht iedere verbinding in één zin toe:
-
structurele overschrijding van termijnen;
-
OneTrust sluit niet goed aan op landelijke kaders;
-
wildgroei aan AI-pilots zonder privacytoetsing;
-
40% van de ambtelijke tijd gaat naar handmatige dossiersamenstelling;
-
privacy-informatie en onderbouwingen moeten alsnog worden verzameld.
Geef vervolgens aan welk element het primaire procesprobleem is en welk element het meetbare capaciteitsverlies weergeeft.
3. Formuleer een besluitvraag voor het managementteam
Schrijf een korte besluitvraag voor het managementteam over de voorgestelde centrale kennislaag. Neem uitsluitend elementen uit de casus op:
-
DPIA-audits op AI-toepassingen;
-
centrale vastlegging van privacybesluiten en onderbouwingen;
-
vermindering van handmatige dossiersamenstelling;
-
aansluiting op landelijke kaders;
-
versnipperde budgetten.
Maak duidelijk welk besluit nodig is, welk uitvoeringsprobleem ermee wordt aangepakt en waarom uitstel de bestaande termijnoverschrijdingen in stand houdt.